Cybersecurity nell’automazione industriale
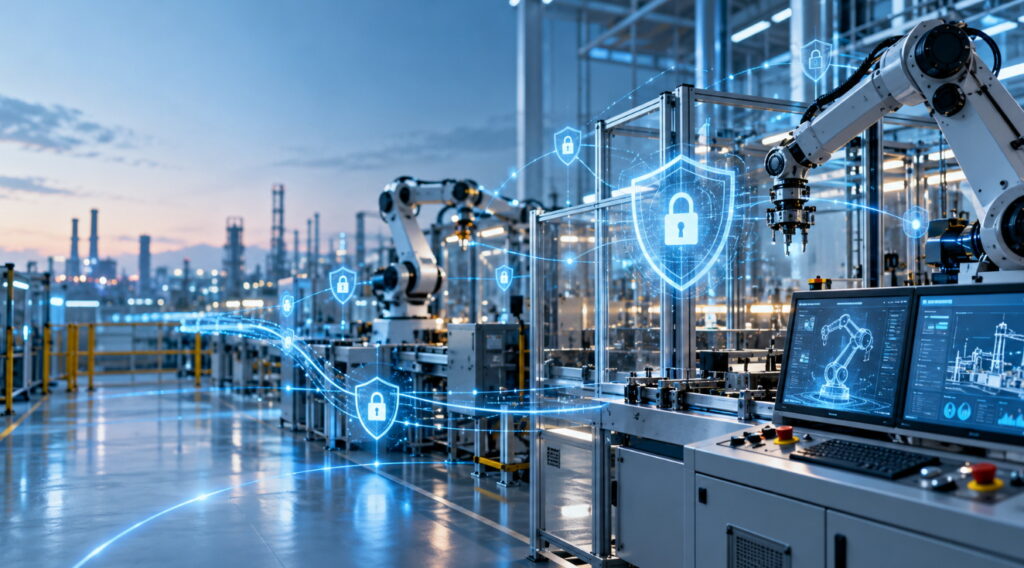
Industria 4.0 e l’Internet of Things (IoT) stanno trasformando profondamente il modo in cui le macchine industriali comunicano e operano. Controllori CNC/PLC, interfacce HMI e software di ingegneria sono oggi interconnessi attraverso reti aziendali e, sempre più spesso, accessibili da remoto.
Questa connettività offre importanti vantaggi in termini di efficienza, manutenzione predittiva e flessibilità produttiva, ma introduce anche nuove superfici di attacco che costruttori di macchine e integratori di sistemi devono affrontare con competenze e strumenti adeguati.
Il Cyber Resilience Act (CRA) dell’Unione Europea
Il Cyber Resilience Act (Regolamento UE 2024/2847) rappresenta un importante cambiamento normativo per tutti i prodotti con elementi digitali immessi sul mercato europeo. Diventerà pienamente applicabile nel 2027 e introduce obblighi rigorosi per produttori e distributori.
Cosa richiede il CRA:
- Security by Design – la sicurezza deve essere integrata fin dalla fase di progettazione del prodotto, anziché essere aggiunta successivamente.
- Gestione delle vulnerabilità – i produttori devono identificare, documentare e correggere tempestivamente le vulnerabilità di sicurezza.
- Trasparenza – gli utenti devono essere informati sui rischi noti, sulle patch disponibili e sul periodo di supporto previsto.
- Conformità e marcatura CE – i prodotti devono dimostrare la conformità ai requisiti di cybersicurezza per poter essere commercializzati in Europa.
Per i produttori di sistemi di controllo industriale, ciò significa che controllori CNC/PLC, software di configurazione e interfacce operatore dovranno essere progettati, testati e mantenuti in conformità con standard di cybersicurezza riconosciuti.
Le minacce più comuni per i sistemi industriali
Gli attacchi informatici rivolti agli ambienti OT (Operational Technology) sono in significativo aumento. Le principali minacce che interessano i sistemi di automazione industriale includono:
Ransomware industriale – Cifratura dei dati di produzione e interruzione dei sistemi accompagnate da richieste di riscatto, generalmente in criptovalute. Attacchi di questo tipo possono fermare intere linee produttive per giorni.
Accessi non autorizzati – Sfruttamento di porte di comunicazione aperte, credenziali deboli o firmware obsoleti per ottenere il controllo di controllori PLC/CNC.
Attacchi Man-in-the-Middle – Intercettazione e alterazione dei pacchetti di dati sulle reti industriali, come EtherCAT, PROFINET e Modbus TCP, con l’obiettivo di interrompere o sabotare la produzione.
Manomissione del firmware – Installazione di firmware malevolo sui controllori al fine di modificare cicli di lavorazione, velocità o parametri fisici di sicurezza.
Sabotaggio da remoto – Compromissione delle workstation di ingegneria utilizzate per caricare il codice macchina, consentendo agli attaccanti di apportare modifiche nascoste ai parametri di lavorazione o produzione.
Principi di Security by Design per i sistemi industriali
Una protezione efficace dei sistemi di automazione industriale richiede un approccio multilivello che combini misure hardware, software e organizzative:
- Segmentazione della rete – Isolare la rete OT dalla rete IT aziendale mediante firewall industriali e VLAN dedicate, riducendo la superficie di attacco.
- Comunicazioni cifrate – Utilizzare TLS per le comunicazioni Ethernet compatibili e tunnel VPN per gli accessi remoti, evitando la trasmissione in chiaro di credenziali o parametri sensibili.
- Autenticazione forte – Utilizzare l’autenticazione a più fattori per gli accessi remoti e, ove appropriato, per l’accesso ai pannelli HMI e ai controllori, insieme a una gestione centralizzata degli utenti e dei ruoli.
- Firmware firmato e Secure Boot – Garantire che sui controllori possano essere installati esclusivamente firmware autenticati e firmati digitalmente, contribuendo a prevenire modifiche non autorizzate.
- Monitoraggio continuo – Registrare centralmente gli eventi di accesso, le modifiche ai parametri e gli aggiornamenti del firmware per individuare anomalie e attività sospette.
- Gestione delle patch – Definire un processo strutturato per il rilascio e l’installazione degli aggiornamenti di sicurezza, includendo test in ambienti non di produzione prima della distribuzione.
L’impegno di CNi Group
CNi Group riconosce che la cybersicurezza non è un elemento opzionale, ma un requisito fondamentale per i moderni sistemi di controllo industriale. L’azienda sta lavorando attivamente per:
- allineare i propri prodotti hardware e software ai requisiti del Cyber Resilience Act dell’Unione Europea;
- adottare processi di Security by Design durante tutte le fasi di sviluppo e collaudo;
- offrire ai clienti una maggiore trasparenza riguardo alle misure di sicurezza implementate e alle patch disponibili;
- formare il personale interno sulle migliori pratiche di cybersicurezza industriale;
- collaborare con partner specializzati per audit di sicurezza e attività periodiche di penetration testing.